전체 글 7

제로트러스트 보안제품, 정말 믿어도 될까? 미국 기준으로 따져봤습니다

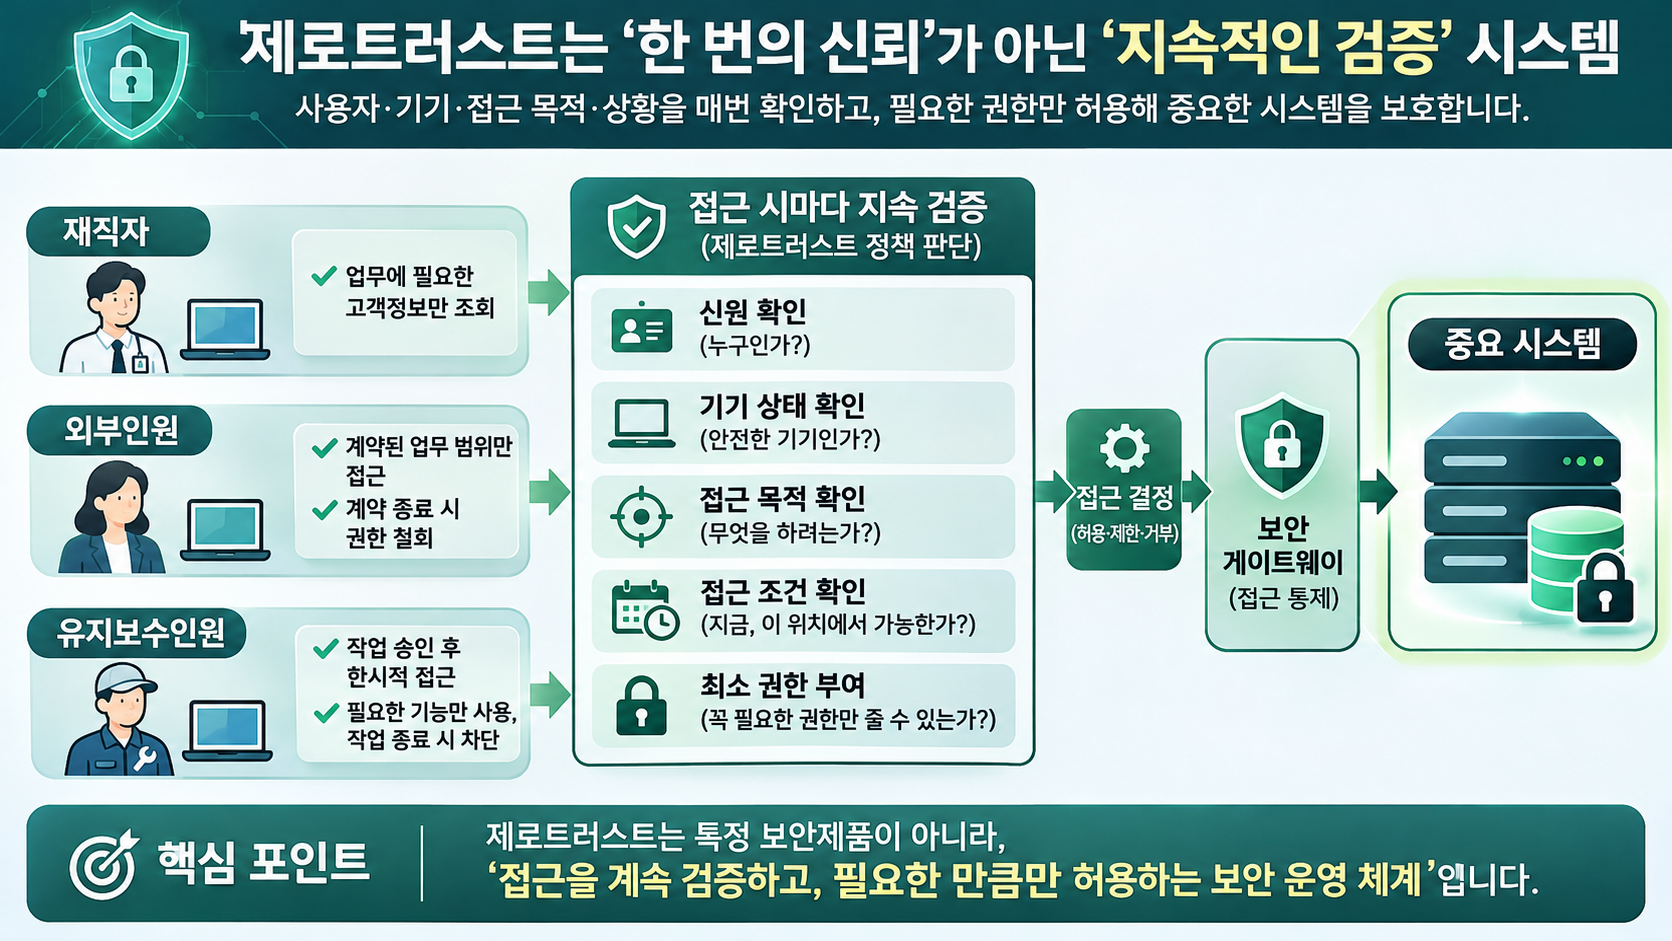
제로트러스트 기반 제품이라고 광고하면 정말 제로트러스트일까요? 그렇지 않습니다. 제로트러스트 아키텍처(ZTA)는 단일 기능이나 브랜드가 아니라, 사용자·기기·워크로드가 자원에 접근할 때 정책에 따라 판단하고 집행하는 설계 방식입니다. 제품은 그 설계의 일부를 구현할 수 있지만, 제품 하나를 도입했다고 조직 전체가 제로트러스트로 전환되지는 않습니다. 핵심 판단‘제로트러스트 지원’이라는 문구보다 누가 어떤 자원에 접근할 때, 어떤 신호를 근거로 허용·차단하며, 접속 중 위험이 바뀌면 무엇이 달라지는지를 증명하는 제품을 선택해야 합니다. 국내 정책에도 실제 도입 효과 측정과 이기종 연동 요구가 존재하지만, 그것이 곧 개별 제품의 성능 보증을 의미하지는 않습니다.이 글에서 확인할 내용제로트러스트는 무엇이고 무엇..
보안소식 2026.11.11

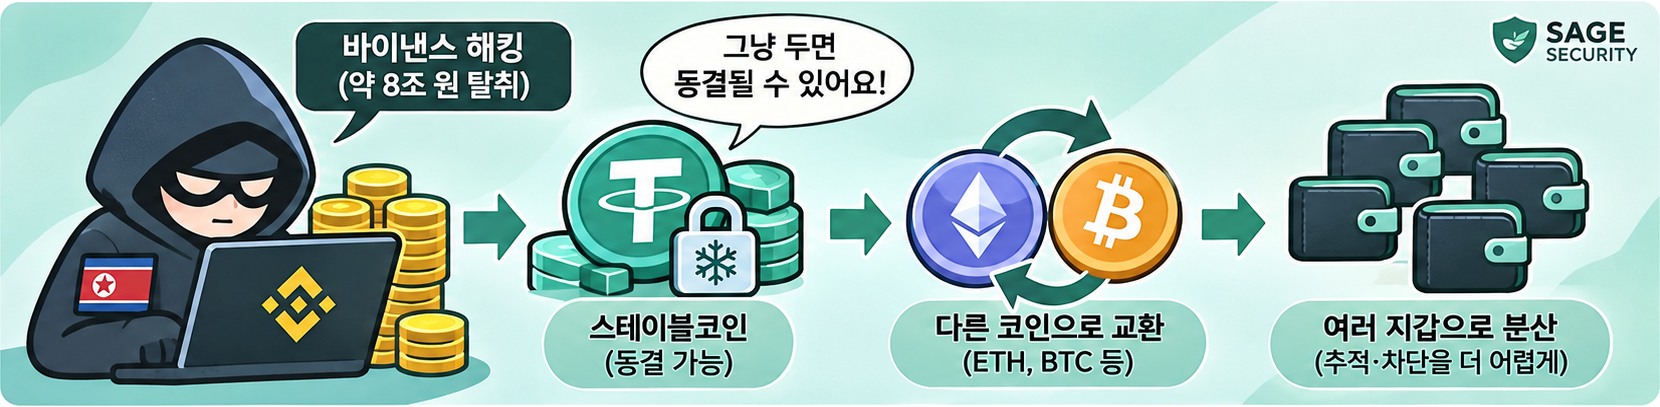
북한 해커는 왜 훔친 코인을 바꿀까? 수수료·슬리피지를 초등학생도 이해하게 설명합니다.

사상최고의 가상화폐거래소 바이낸스의 해킹기사가 연일 언론지면을 장식하고 있어요. 그런데 북한 해커는 왜 훔친 가상화폐를 그냥 들고 있지 않고 다른 코인으로 바꿀까요? 이유는 간단합니다. 가만히 들고 있으면 동결될 수 있기 때문입니다. 다만 바꾸는 과정에서는 거래 수수료만 드는 게 아니라, 급하게 큰돈을 바꾸며 제값을 못 받는 슬리피지 같은 손해도 생길 수 있습니다.먼저 확인할 핵심 이번 글은 특정 코인 투자를 권하는 내용이 아니라, 최근 대형 가상자산 해킹 사건에서 왜 해커가 stolen crypto를 다른 자산으로 바꾸는지 설명하는 보안 해설입니다. 핵심은 동결 위험을 피하려는 목적, 그리고 그 과정에서 생기는 거래 수수료·네트워크 비용·슬리피지를 구분해서 이해하는 것입니다.이 글에서 확인할 내용왜 해..

보안소식 2026.11.04

스미싱 링크 눌렀을 때 대처법|앱 설치·정보 입력·결제 피해별 조치

패스키를 설정하면 문자 인증번호를 더 이상 입력하지 않아도 될까요? 지원되는 로그인에서는 패스키만으로 비밀번호와 추가 코드 입력을 생략할 수 있습니다. 그러나 계정의 다른 로그인 방식과 복구 수단까지 자동으로 없어지는 것은 아닙니다. 서비스마다 정책도 다릅니다.먼저 확인할 핵심패스키는 정식 서비스의 도메인과 연결되는 공개키 기반 로그인으로, 가짜 로그인 화면에 코드를 직접 적는 OTP 방식보다 피싱에 강합니다. 다만 패스키가 저장된 기기를 남이 잠금 해제할 수 있거나, 계정에 다른 취약한 로그인·복구 경로가 남아 있다면 위험이 사라지는 것은 아닙니다.이 글에서 확인할 내용패스키와 문자 인증번호는 어떻게 다른가요?구글 계정에서 안전하게 확인하는 순서기기 분실과 복구에서 주의할 점자주 묻는 질문패스키와 문자..

보안소식 2026.10.28